
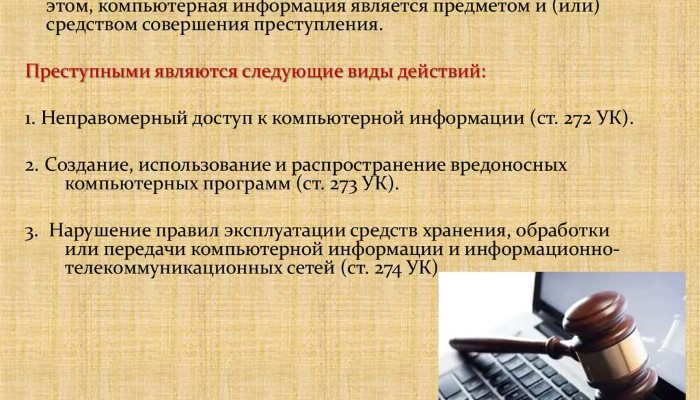
Современное общество все чаще сталкивается с вызовами, связанными с незаконными действиями, использующими достижения технологий. В 2022 году более 60% компаний по всему миру испытали на себе атаки, связанные с использованием вредоносного программного обеспечения. Эта статистика подчеркивает актуальность проблемы, лишь частично затрагивающей лишь финансовые убытки. Нанесенный ущерб затрагивает также репутацию компаний, доверие клиентов и потенциальную стоимость акций.
Зараженные устройства, кража личных данных и фишинговые схемы – это далеко не полный перечень угроз, которые ставят под угрозу как индивидуальных пользователей, так и крупные предприятия. Например, по данным ежегодного отчета об инцидентах безопасности, количество эксплойтов увеличилось на 30% по сравнению с прошлым годом. За этим может следовать не только финансовое обременение, но и юридические последствия, включая судебные иски и штрафы от регуляторов.
В ответ на столь рискованное положение, работодателям и индивидуальным пользователям рекомендуется внедрять систематизированные меры безопасности. Регулярные тренинги по осведомленности о киберугрозах, обновление программного обеспечения и использование многофакторной аутентификации могут значительно снизить риск попадания в ловушку мошенников. Со временем именно эти шаги становятся основой для формулирования комплексной стратегии защиты информации.
Анализ видов компьютерных правонарушений
Компьютерные атаки и махинации становятся всё более разнообразными. Для лучшего понимания ситуации важно выделить несколько ключевых категорий таких деяний.
-
Кибератаки:
Осуществляются с целью взлома систем, получения доступа к защищённой информации либо разрушения данных. Такие действия часто применяются хакерами для создания ботнетов или кибершпионажа.
-
Фишинг:
Метод, использующий обман для получения конфиденциальных данных пользователей. Злоумышленники создают поддельные сайты или отправляют электронные письма, маскируясь под доверенные источники.
-
Вредоносное ПО:
Включает вирусы, трояны и шпионские программы. Эти инструменты наносят ущерб устройствам или крадут личные данные, выдавая себя за легитимные приложения.
-
DDoS-атаки:
Приводят к перегрузке серверов и недоступности ресурсов, что может вызвать значительные финансовые убытки. Используют сети заражённых устройств для организации массового наплыва запросов.
-
Кража личных данных:
Информация, собранная незаконно, может использоваться для финансовых махинаций, а также в целях мошеннических операций с кредитными картами.
Каждый из этих видов нарушений может нанести серьёзный ущерб, как физическим лицам, так и организациям. Рекомендации по предотвращению таких инцидентов включают:
- Регулярное обучение сотрудников по вопросам кибербезопасности.
- Использование многофакторной аутентификации для доступа к важным системам.
- Обновление программного обеспечения и систем безопасности.
- Регулярный аудит безопасности и тестирование на уязвимости.
- Создание резервных копий данных для минимизации потерь в случае кибератак.
Соблюдение этих действий поможет значительно сократить риски и обеспечить защиту в условиях современных угроз.
Как выявляются киберугрозы?
Выявление киберугроз начинается с анализа трафика. Специализированные системы мониторинга фиксируют аномальные действия, отвечающие за подозрительные подключения и необычные передачи данных. Это может включать аномалии в сетевом поведении, такие как резкие скачки активности или попытки доступа к защищённым ресурсам без авторизации.
Инструменты для анализа логов играют важную роль. Они позволяют отслеживать журналы событий, что помогает выявить несанкционированные попытки доступа. Сравнение текущих данных с нормальными паттернами поведения пользователей и систем помогает в раннем обнаружении потенциальных угроз.
Использование технологий машинного обучения обеспечивает возможность автоматического выявления странных паттернов. Такие алгоритмы способны анализировать огромные объёмы данных, выделяя отклонения, которые могут указывать на попытки проникновения.
Сигнатурные системы защиты совмещают в себе базы данных известных угроз и поведенческий анализ. Это позволяет обнаруживать как классические вирусы, так и новые, ранее неизвестные вредоносные программы. Сравнение загруженных файлов с образцами из базы помогает мгновенно оценить их безопасность.
Важно учитывать человеческий фактор. Обучение сотрудников правильному поведению в сети с целью распознавания фишинга и других мошеннических схем уменьшает риск успешного нападения. Регулярные тренинги и симуляции атак повышают бдительность персонала, что в итоге снижает шанс успешной эксплуатации потенциальных уязвимостей.
Наконец, активные тесты на проникновение выявляют недостатки в системах безопасности. Это позволяет не только протестировать защитные механизмы, но и исправить найденные уязвимости прежде, чем ими воспользуются злоумышленники.
Методы защиты от несанкционированного доступа
Для предотвращения вторжений в системы необходимо внедрять несколько уровней защиты. Первый шаг состоит в использовании сложных паролей. Рекомендуется комбинировать буквы верхнего и нижнего регистра, цифры и специальные символы. Минимальная длина пароля должна составлять не менее восьми символов.
Регулярная смена паролей также поможет сократить риски. Установите график изменения паролей каждые 3-6 месяцев. Это затруднит доступ злоумышленникам, даже если они получат текущий пароль.
Двухфакторная аутентификация (2FA) представляет собой дополнительный защитный слой. Например, помимо пароля, пользователю необходимо будет ввести код, полученный на мобильный телефон. Это значительно усложняет доступ к учетным записям.
Контроль доступа минимизирует риск несанкционированного проникновения. Каждому пользователю следует предоставлять только те права, которые необходимы для выполнения его должностных обязанностей. Этот принцип «наименьших привилегий» снижает уровень уязвимости.
Зашифровка данных является важным элементом безопасности. При утечке информации, даже если данные попадут к злоумышленникам, они останутся недоступными без ключа шифрования.
Мониторинг сети поможет выявить подозрительную активность. Используйте систему предотвращения вторжений (IPS) или другие средства, обнаруживающие атаки в реальном времени. Мониторинг лога доступа также может указать на ненадлежащее поведение пользователей.
Обучение сотрудников принципам безопасности снижает вероятность инцидентов. Регулярные тренинги помогут повысить уровень осведомленности о возможных угрозах и способах защиты.
Регулярное обновление программного обеспечения важно для устранения уязвимостей. Патчи и обновления должны устанавливаться в кратчайшие сроки после их выхода.
Запуск резервного копирования данных на регулярной основе обеспечит восстановление информации в случае инцидента. Храните резервные копии в защищенном месте, чтобы предотвратить потерю данных.
Правовые последствия для преступников
Несмотря на разнообразие нарушений, цель правоприменительных органов остается неизменной: привлечение виновных к ответственности. Судебная практика показывает, что наказания могут варьироваться в зависимости от степени тяжести нарушений и ключевых факторов, включая предыдущие нарушения, наличие отягчающих обстоятельств и сотрудничество с правоохранительными органами.
На текущий момент в большинстве юрисдикций применяются следующие меры воздействия:
| Тип наказания | Описание |
|---|---|
| Штрафные санкции | Финансовые взыскания, которые могут достигать значительных сумм, устанавливаются в зависимости от размера причиненного ущерба и квалификации деяния. |
| Уголовное преследование | Может привести к лишению свободы. Сроки варьируются от нескольких месяцев до десятков лет в зависимости от характера нарушений. |
| Использование конфиденциальной информации | В случаях, когда обвиняемый обладает специальными знаниями, закон может потребовать нарушения конфиденциальности данных в уголовных делах. |
| Компенсация ущерба | Суд может выдать решение о восстановлении прав потерпевших, включая выплату денежных средств за причиненный вред. |
| Запрет на определённые виды деятельности | Виновным может быть запрещено заниматься профессиональной деятельностью, связанной с информационными системами на определенный срок или навсегда. |
Существуют также ситуационные анализы, где при решении о наказании учитывается образовательный уровень и социальный статус правонарушителя. Например, положение в обществе или отсутствие предыдущих правонарушений может смягчить наказание.
На уровне законодательства активно работает система профилактики, которая включает в себя программы, направленные на реабилитацию и убеждение правонарушителей отказаться от противоправных действий. Разработка и внедрение подобного рода мер может сократить число правонарушений, связанных с использованием технологий.
Влияние киберпреступлений на бизнес
Кибератаки влияют на предприятия в разных отраслях, нанося ущерб как финансовому состоянию, так и репутации. В 2021 году общие убытки от инцидентов, связанных с киберугрозами, оценивались в более чем 6 триллионов долларов по всему миру. Ожидается, что эта цифра к 2025 году вырастет до 10,5 триллионов долларов. Поскольку компании становятся более зависимыми от технологий, угроза становится всё более актуальной.
Затраты на восстановление после инцидентов могут превышать 1 миллион долларов для малого бизнеса и достигать десятков миллионов для крупных корпораций. Большинство жертв кибератак испытывают не только финансовые потери, но и последствия для доверия клиентов. Исследования показывают, что 60% клиентов перестают сотрудничать с компанией после утечки данных.
Финансовые потери — это не единственный аспект. Угроза также затрагивает операции, поскольку сбои могут привести к остановке работы предприятий. Это влияет на производительность и может вызвать дополнительные штрафы, особенно в случае нарушения норм защиты данных. Установленные регуляторные правила требуют от организаций прозрачности, и несоблюдение этих норм может привести к значительным штрафам.
Рекомендации для бизнеса включают внедрение многослойной безопасности: использование брандмауэров, регулярное обновление программного обеспечения и обучение сотрудников методам киберзащиты. Применение системы управления инцидентами поможет обнаруживать угрозы на ранней стадии и минимизировать возможные последствия. Аудиты безопасности раз в год также помогут выявить уязвимости до того, как они станут проблемой.
Установление культуры безопасности на уровне сотрудников является важным шагом. Опросы показывают, что 90% утечек данных происходят из-за человеческого фактора. Регулярное обучение и просвещение помогут создать осознание угроз и повысить уровень безопасности.
Инвестиции в технологии безопасности должны стать частью стратегического планирования компаний. Внедрение решения на основе искусственного интеллекта для анализа угроз может дать преимущества в предотвращении атак, одновременно снижая затраты на защиту и восстановление.
Как восстанавливаются данные после атак?
Восстановление информации после атак требует четкой стратегии и детального подхода. Наиболее распространенные методы включают использование резервных копий, программ для восстановления и анализ поврежденных файлов.
Резервное копирование — первый шаг к восстановлению. Убедитесь, что у вас есть актуальные резервные копии данных. Храните их на внешних носителей или в облачных хранилищах. Регулярное обновление копий защищает от неожиданностей.
В случае утраты данных происходит использование программ для восстановления. Существует множество решений, например, Recuva, EaseUS Data Recovery Wizard и R-Studio. Эти инструменты могут восстанавливать данные после удаления, форматирования или повреждения носителей. Выбор конкретного ПО зависит от типа файловой системы и степени повреждений.
Также важен анализ поврежденных файлов. Для этого применяются различные утилиты, которые могут восстановить информацию даже в случае частичного повреждения. Например, инструменты для восстановления документов Microsoft Word или изображений JPEG. Понимание структуры файловых форматов помогает в успешном восстановлении.
Кроме того, восстановление через профессиональные службы может быть актуально в критичных ситуациях. Они обладают необходимыми технологиями и знаниями для работы с серьезными повреждениями. При выборе такой службы убедитесь в их репутации и отзывах клиентов.
Документируйте процесс восстановления. Это поможет выявить проблемы и улучшить подходы к защите данных в будущем. Анализируя инциденты, можно предотвращать повторение атак.
Наконец, будьте внимательны к объявлениям о мошеннических методах восстановления. Следите за обновлениями программ и используйте только проверенные источники, что уменьшает риски новых атак.
Кибербезопасность: лучшие практики для пользователей
Регулярно обновляйте программное обеспечение. Устаревшие версии приложений и операционных систем часто содержат уязвимости, которые могут быть использованы злоумышленниками. Настройте автоматическое обновление, чтобы всегда иметь последние версии.
Создавайте сложные пароли. Используйте комбинацию букв, цифр и специальных символов. Избегайте очевидных паролей, таких как даты рождения или имена. Рассмотрите возможность использования менеджера паролей для хранения различных учетных данных.
Включайте двухфакторную аутентификацию. Этот метод обеспечит дополнительный уровень защиты, требуя второго подтверждения при входе в аккаунт. Эта проверка может быть выполнена с помощью SMS-кода или приложения для аутентификации.
Оставляйте за собой следы. Убедитесь, что вы не раскрываете личные данные в социальных сетях. Часто злоумышленники используют информацию из открытых источников для атак. Настраивайте параметры конфиденциальности на своих страницах.
Осторожно относитесь к email-сообщениям. Не открывайте вложения и не переходите по ссылкам из подозрительных писем. Злоумышленники часто используют фишинг для кражи данных. Убедитесь, что адрес отправителя соответствует указанному.
Используйте антивирусные программы. Хорошее антивирусное решение поможет выявить и заблокировать потенциальные угрозы. Регулярно сканируйте свою систему на наличие вредоносного ПО.
Избегайте общедоступных Wi-Fi сетей. Пользуясь интернетом в кафе или аэропортах, вы повышаете риск перехвата данных. Если необходимо использовать такую сеть, применяйте виртуальную частную сеть (VPN) для защиты соединения.
Создавайте резервные копии. Регулярно сохраняйте важные данные на внешние устройства или в облачное хранилище. Это поможет избежать потери информации в случае атаки или сбоя системы.
Будьте внимательны к установке программ. Загружайте приложения только из официальных источников. Убедитесь, что вы знаете назначения и отзывы о программах, прежде чем установить их на своё устройство.
Роль государственных структур в борьбе с киберпреступностью
Государственные учреждения играют ключевую роль в противодействии незаконной деятельности в сети. Эффективное сотрудничество разных органов власти и частного сектора становится необходимостью для создания безопасного киберпространства.
- Создание законодательства: Государственные структуры разрабатывают и внедряют законы, которые определяют правовые рамки для учета и преследования правонарушений в интернете. Примером может служить Закон о защите персональных данных, который помогает предотвратить утечку информации.
- Образование и профилактика: Образовательные программы, проводимые государством, формируют у граждан понимание рисков, связанных с использованием технологий. Семинары, вебинары, кампании информирования населения способствуют повышению киберграмотности.
- Создание специализированных подразделений: Правоохранительные органы формируют группы, занимающиеся расследованием компьютерных правонарушений. Это позволяет углубить экспертизу и сосредоточить ресурсы на данной проблематике.
- Международное сотрудничество: По мере глобализации киберугроз, взаимодействие с другими государствами становится критически важным. Подпись международных соглашений и участие в форумах укрепляют безопасность на глобальном уровне.
Для повышения результативности в борьбе с данным видом преступности необходимо:
- Усилить оперативное взаимодействие между различными государственными учреждениями.
- Создать единую информационную платформу для мониторинга и анализа киберугроз.
- Развивать партнерство с частными компаниями для обмена знаниями и технологиями.
- Увеличить финансирование программ, направленных на обучение специалистов в области технологий безопасности.
- Установить строгие меры ответственности для нарушителей, включая уголовные и административные санкции.
Государственные органы должны стать лидерами в формировании политики безопасности, чтобы эффективно противостоять угрозам в интернете и защищать граждан от киберугроз.
Будущее киберпреступлений и новые технологии защиты
С каждым годом растет количество обращений к системам защиты данных. Развитие технологий предоставляет все новые возможности для нарушителей, и с этим необходимо считаться при создании мер безопасности. Прогресс в области искусственного интеллекта и машинного обучения не только облегчает работу защитных систем, но и открывает новые перспективы для хакеров, использующих эти технологии в своих интересах.
Среди новых трендов стоит выделить применения алгоритмов машинного обучения для предсказания атакующих действий. Автоматизация таких процессов помогает ускорить выявление уязвимостей. Кроме того, у многих организаций возникает необходимость в реальном времени анализировать и реагировать на инциденты безопасности. Ярким примером может служить применение систем SIEM (Security Information and Event Management), которые позволяют агрегировать и анализировать данные, предоставляя моментальные отчеты о возможных нарушениях.
Технологии блокчейн также начинают принимать активное участие в усилении защиты систем. Децентрализованные базы данных устраняют риски подделки данных и обеспечивают прозрачность транзакций. На этом основании строятся новые платформы для безопасного хранения и передачи критически важных сведений.
Рассмотрим несколько ключевых направлений, которые помогут эффективно противостоять новым вызовам:
| Направление | Методы защиты |
|---|---|
| Анализ поведения пользователей | Использование AI для отслеживания аномалий в поведении |
| Безопасность облачных сервисов | Шифрование данных и многофакторная аутентификация |
| Независимый аудит | Регулярные проверки безопасности и тестирование на проникновение |
| Обучение сотрудников | Программы повышения осведомленности о киберугрозах |
Эти меры помогут создать многоуровневую защиту, которая будет адаптироваться к требованиям времени. Однако для достижения наилучших результатов требуется комплексный подход и постоянное обновление знаний о новых методах атаки. Важно помнить о том, что со стороны злоумышленников всегда найдется способ обойти защиту, если она не поддерживается должным образом.
Продолжение диалога между специалистами в области безопасности и создателями программного обеспечения является залогом успешной борьбы с потенциальными угрозами. Новые технологии принесут как вызовы, так и возможности, и важно быть готовыми к этому. Будущее покажет, насколько эффективно мы сможем адаптироваться к меняющейся обстановке в области борьбы с кибератаками.